



نکات کلیدی
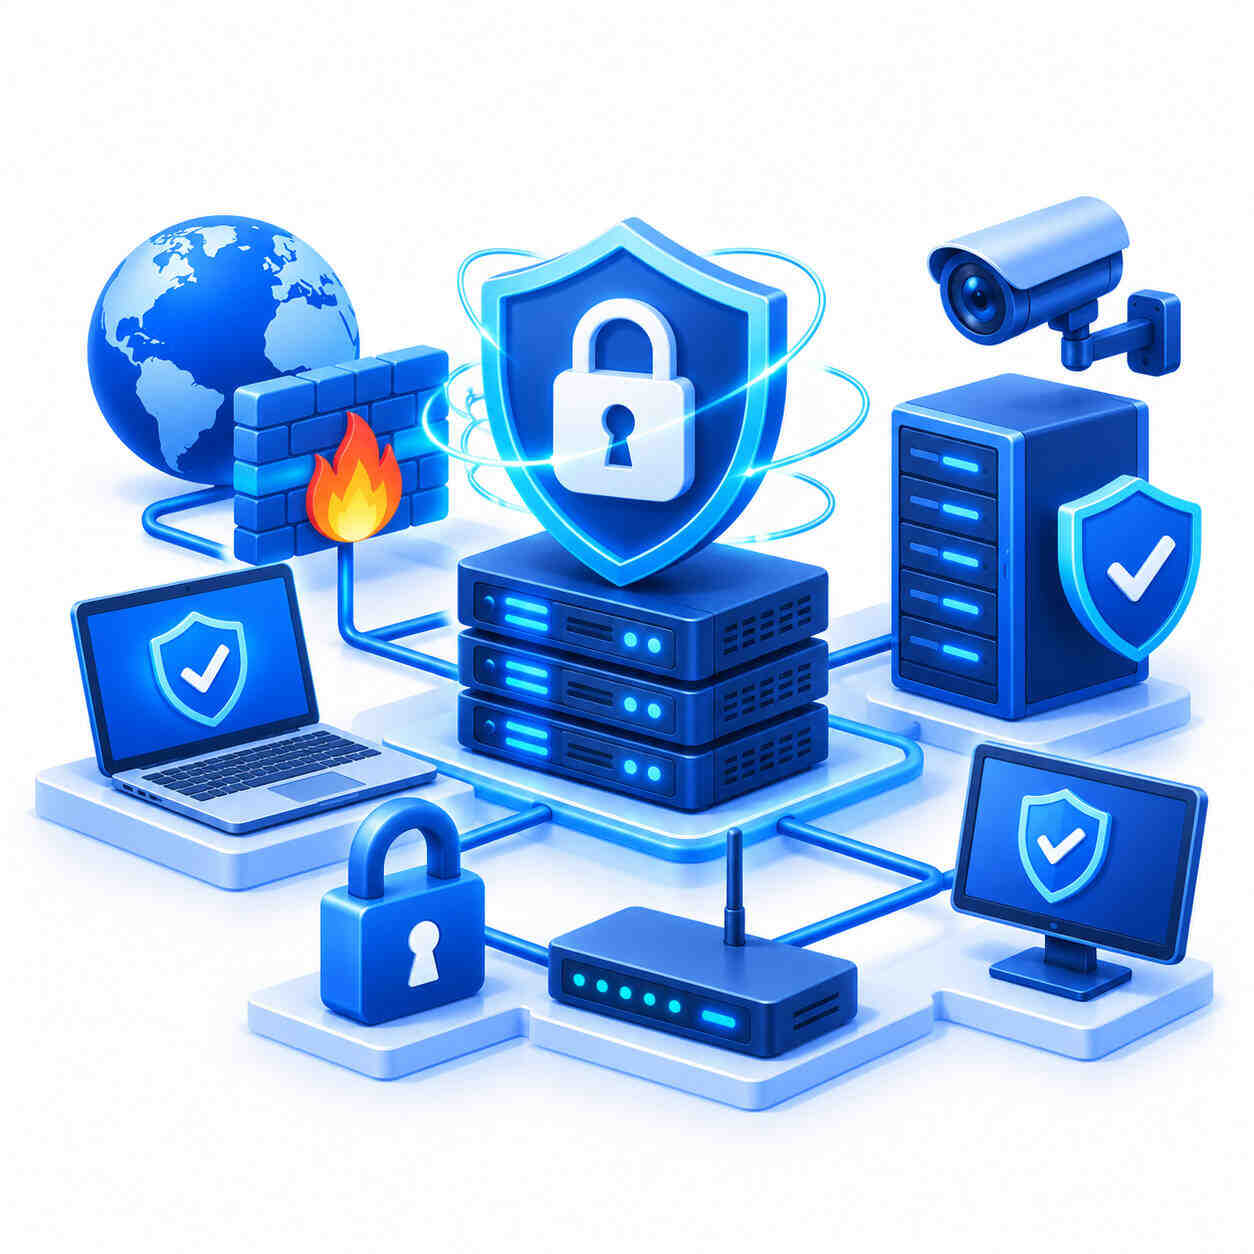
- امنیت زیرساخت شبکه مجموعه ای از اصول و فناوری هاست که به حفاظت از زیرساخت های شبکه در برابر تهدیدهای فیزیکی و سایبری می پردازد.
- امنیت زیرساخت شبکه یک فرآیند چندلایه ای است که به طور همزمان در سطوح فیزیکی، شبکه، برنامه و داده عمل می کند.
- دسترسی غیرمجاز به تجهیزات شبکه از طریق سرقت یا دسترسی فیزیکی به دستگاه ها.
مقدمه
امنیت زیرساخت شبکه مجموعهای از اصول و فناوریهاست که به حفاظت از زیرساختهای شبکه در برابر تهدیدهای فیزیکی و سایبری میپردازد. هدف اصلی آن جلوگیری از دسترسی غیرمجاز، شناسایی و متوقفسازی حملات، و تضمین دسترسی کارکنان مجاز به منابع شبکه است.
پیشنیازها
- دانش پایه در مورد توپولوژی شبکه
- آشنایی با مفاهیم فایروال و احراز هویت
- دسترسی به ابزارهای مانیتورینگ شبکه
- توانایی پیکربندی تجهیزات شبکه
مراحل شمارهدار
- ارزیابی خطرات فیزیکی
- نصب دربهای قفلشده و نردههای محافظ
- راهاندازی دوربینهای امنیتی
- پشتیبانی از برق اضطراری (ژنراتور)
- تقویت امنیت شبکه
- رمزگذاری ترافیک در محل و در ابر
- مدیریت دقیق فایروال
- استفاده از احراز هویت دو عاملی
- حفاظت از برنامهها و پایگاههای داده
- جلوگیری از تزریق SQL و سایر حملات برنامهنویسی
- اعمال محدودیتهای دسترسی بر اساس نقش کاربر
- امنیت دادهها
- رمزگذاری مقادیر حساس
- پشتیبانگیری منظم و ذخیرهسازی امن
- استفاده از تکنیکهای ناشناسسازی در مواقع ضروری
- پایش و مانیتورینگ مستمر
- نصب سیستمهای IDS/IPS
- بررسی لاگهای امنیتی به صورت دورهای
- بهروزرسانی مداوم نرمافزارها و فریمورکها
نکات و خطاهای رایج
- عدم پیکربندی صحیح فایروال: ممکن است مسیرهای مخرب باز بمانند.
- نادیده گرفتن لایه فیزیکی: دسترسی فیزیکی به تجهیزات میتواند باعث نفوذ شود.
- عدم بهروزرسانی منظم: آسیبپذیریهای شناختهشده در نرمافزارها باقی میمانند.
- عدم استفاده از رمزگذاری: دادههای حساس در حالت متن ساده در معرض خطر هستند.
جمعبندی
امنیت زیرساخت شبکه یک فرآیند چندلایهای است که بهطور همزمان در سطوح فیزیکی، شبکه، برنامه و داده عمل میکند. با پیادهسازی دقیق این لایهها و مانیتورینگ مستمر، میتوان خسارات ناشی از حملات سایبری را به حداقل رساند و اطمینان از دسترسی امن به منابع را فراهم کرد.
مزایای دسترسی از راه دور و مدیریت دستگاهها
- امکان کنترل و نظارت بر دستگاههای شرکت از طریق شبکه
- امکان نصب بهروز رسانیها به صورت مرکزی
- اشتراکگذاری فایلها و منابع در محیط شبکه
- پشتیبانی از معماری میکروسرویس برای انتقال دادهها
انواع اقدامات امنیتی زیرساخت شبکه
1. امنیت برنامه (Application Security)
محافظت از نرمافزارهای کاربردی در برابر حملات و آسیبپذیریها.
2. فایروالها (Firewalls)
مانع عبور ترافیک مخرب از طریق فیلتر کردن بستههای شبکه.
3. شبکه خصوصی مجازی (VPN)
ایجاد کانال امن برای ارتباط از راه دور.
4. کنترل دسترسی (Access Control)
محدود کردن دسترسی کاربران بر اساس نقش و مجوزها.
5. تحلیل رفتاری (Behavioral Analytics)
شناسایی الگوهای غیرعادی در ترافیک شبکه.
6. تقسیمبندی شبکه (Network Segmentation)
جداسازی بخشهای مختلف شبکه برای کاهش دامنه حمله.
7. نرمافزارهای امنیتی (Security Software)
استفاده از آنتیویروس، IDS/IPS و سایر ابزارهای محافظتی.
8. پیشگیری از از دست دادن داده (Data Loss Prevention)
جلوگیری از خروج اطلاعات حساس از شبکه.
9. مدیریت رویداد و اطلاعات امنیتی (SIEM)
جمعآوری و تحلیل لاگها برای تشخیص تهدیدات.
تهدیدهای رایج امنیت زیرساختی
فیشینگ
- حملهای که با ارسال ایمیل یا پیامهای جعلی، کاربران را به وارد کردن اطلاعات ورود به سیستم میکشاند.
- هدف: دسترسی غیرمجاز به منابع شرکتی و ایجاد خسارت.
باجافزار
- نرمافزارهای مخرب که دادهها را رمزگذاری کرده و از دسترسی به آنها جلوگیری میکنند.
- حتی پس از پرداخت باج، تضمین بازیابی دادهها وجود ندارد و امنیت شبکه ممکن است آسیب ببیند.
باتنت
- شبکهای از دستگاههای مخرب که توسط مهاجم کنترل میشوند.
- برای استخراج ارزهای دیجیتال یا حملات توزیعشده استفاده میشود.
- منابع ابری بهویژه در برابر این نوع حملات آسیبپذیرند.
سرقت فیزیکی
- دسترسی غیرمجاز به تجهیزات شبکه از طریق سرقت یا دسترسی فیزیکی به دستگاهها.
- میتواند باعث دسترسی مستقیم به دادهها یا تغییر پیکربندی شبکه شود.
حفاظت فیزیکی زیرساخت شبکه
- قفلگذاری دربهای ورودی و خروجی
- نصب نردههای محافظ و سیستمهای هشدار
- استفاده از دوربینهای مداربسته و حضور نگهبانان
شناسایی تهدیدات و آموزش
برای کاهش خطرات سایبری، مطالعهی دورههای پشتیبانی شبکه و آموزشهای تخصصی ضروری است. – دورههای مبتدی برای آشنایی اولیه – دورههای تخصصی برای تبدیل شدن به متخصص پشتیبانی
مزایای امنیت زیرساخت
عملکرد بهینه شبکه
- افزایش زمان بهروزرسانی
- تسریع ورود به بازار
- پیشبینی توسعهها و ثبات عملکرد برنامهها
حفاظت از BYOD
- جلوگیری از تهدیدات ناشی از دستگاههای شخصی
- تشخیص به موقع خطرات و جلوگیری از آسیبپذیری
مدیریت بهینه پهنای باند
- کنترل جامع ظرفیت شبکه
- شناسایی جریانهای غیرمعمول
- صرفهجویی در هزینههای شبکه
امنیت زیرساختهای ملی
- تعریف: ترکیبی از سیستمهای فیزیکی، الکترونیکی، شبکهای و داراییهای دیجیتال
- نمونهها: شبکه اینترنت، راهآهن، خطوط لوله، نیروگاهها، پلها، تونلها، سیستمهای آب، ماهوارههای GPS
- مسئولیت: وزارت امنیت داخلی
- کاربرد رایانش ابری: اهمیت بالاتر در امنیت زیرساختهای کلود
تکنیکهای برتر ایمنسازی زیرساخت
- تقویت گذرواژهها
- استفاده از ترکیب حروف بزرگ، کوچک، عدد و نماد
- تغییر دورهای و جلوگیری از استفاده مشترک
- پیکربندی سختافزارهای شبکه
- فعالسازی فایروالهای داخلی
- محدود کردن دسترسیهای مدیریتی
- نظارت مستمر
- مانیتورینگ لحظهای وضعیت شبکه
- تحلیل لاگها برای شناسایی فعالیتهای مشکوک
- آموزش پرسنل
- برگزاری دورههای امنیت سایبری
- آگاهیبخشی در مورد تهدیدات فیزیکی و دیجیتال
- پشتیبانگیری منظم
- ذخیرهسازی دادههای حیاتی در مکانهای جداگانه
- تست بازیابی برای اطمینان از قابلیت اطمینان
—
ایجاد گذرواژههای قوی و احراز هویت دو مرحلهای
- ترکیب حروف بزرگ و کوچک، اعداد و نمادها در گذرواژهها
- فعالسازی احراز هویت دو مرحلهای در صورت امکان
حذف جوازهای کاربران
- حذف دسترسیهای غیرضروری پس از پایان نیاز کارکنان
- حذف فوری پس از خروج افراد از سازمان
نصب وصلهها بهصورت منظم
- نصب وصلهها پس از انتشار نسخههای جدید
- تمرکز بر رفع مشکلات امنیتی
استفاده از پروتکلهای مبتنی بر اینترنت
- بهرهگیری از SSH و SSL برای ایجاد کانال امن
- تضمین ارتباطات ایمن حتی در شبکههای نامطمئن
حذف خدمات و نرمافزارهای غیر ضروری
- شناسایی و غیرفعالسازی نرمافزارهای بلااستفاده
- کاهش سطح تهدید با حذف اجزای غیرضروری
پیکربندی صحیح فایروالها
- تنظیم دقیق قوانین فایروال
- جلوگیری از خطرات ناشی از پیکربندی نادرست
رعایت شیوههای توسعه ایمن
- استفاده از قالبهای DevSecOps برای فرهنگسازی امنیتی
- تضمین پایبندی کد به استانداردهای امنیتی
اعتماد به رمزگذاری
- رمزگذاری کامل فایلهای سیستم
- جلوگیری از دسترسی غیرمجاز حتی در صورت نفوذ
پشتیبانگیری منظم
- تهیه بکآپ دورهای در خارج از سایت
- محافظت در برابر حملات باجافزار
اجرای تستهای استرس و نفوذ
- انجام اسکنهای امنیتی منظم
- شناسایی آسیبپذیریها قبل از بهرهبرداری
ابزارهای امنیتی زیرساخت
فایروال
- اولین خط دفاعی در برابر تهدیدها
- امکان نصب روی روتر برای افزایش امنیت
آنتیویروس و ضد بدافزار
- اسکن ایمیل، ترافیک وب و دستگاههای سختافزاری
- هشدارهای فوری در صورت شناسایی تهدید
تست نفوذ و ابزارهای آنالیز آسیبپذیری
- شناسایی نقاط ضعف در شبکه
- ارائه راهکارهای اصلاحی برای بهبود امنیت
ابزارهای نظارت و تشخیص
- سیستم تشخیص نفوذ (IPS)
این ابزار بهصورت دورهای شبکه را بررسی میکند و تمام فعالیتها را زیر نظر دارد. رفتارهای غیرمعمول یا نقض قوانین شبکه توسط مهاجمین شناسایی میشود.
- اپلیکیشن احراز هویت
با دسترسی به رفتار کاربران در شبکه، این برنامه فعالیتهای غیرمعمول را تشخیص میدهد و در صورت شناسایی تهدید، هشدار میدهد.
- ابزارهای حسابرسی رمز عبور
گذرواژهها باید بهصورت منظم بررسی شوند تا اطمینان حاصل شود که کارکنان از سیستمهای ناامن یا قابل هک استفاده نمیکنند.
- ابزارهای رمزگذاری
اطلاعات و فایلهای رمزگذاریشده دسترسی مهاجمین را محدود میکند و تلاشهای آنها برای دسترسی به منابع را ناکام میسازد.
- ابزارهای SIEM
این ابزارها بسیاری از رخدادهای پیشبینینشده را نظارت میکنند، تحلیل زمان واقعی خطرات را انجام میدهند و به شرکت امکان میدهند برنامهریزی بهتری برای امنیت زیرساخت انجام دهند.
تمام این راهحلها را میتوان در قرارداد پشتیبانی شبکه بهعنوان وظایف متخصص شبکههای کامپیوتری ذکر کرد.
امنیت زیرساخت اتاق سرور
یکی از نکات کلیدی در طراحی اتاق سرور، داشتن زیرساخت امنیتی قابل قبول است. برای بررسی جامع هر یک از اجزای اتاق سرور، میتوانید از چکلیستهای مربوطه استفاده کنید. امنیت زیرساخت بخشهای پسیو و اکتیو در اتاق سرور تفاوتهای قابل توجهی دارد؛ در مقالهٔ مرتبط با مفهوم پسیو و اکتیو شبکه، این دو حوزه بهطور کامل معرفی شدهاند تا درک شما از امنیت زیرساخت بهبود یابد.
در ادامه، به موضوعات جانبی مرتبط با پسیو و اکتیو پرداختهایم؛ مانند تعرفه خدمات اکتیو شبکه، هزینه خدمات پسیو شبکه و سایر نکات مرتبط، که بهصورت جامع در مقالهٔ مفهوم پسیو و اکتیو توضیح داده شدهاند.
پرسشهای متداول
چه ابزارهایی برای مانیتورینگ امنیت شبکه پیشنهاد می شود؟
سیستم های IDS/IPS، نرم افزارهای مانیتورینگ لاگ و ابزارهای تحلیل ترافیک شبکه بهترین گزینه ها هستند.
آیا فایروال کافی برای محافظت در برابر همه حملات است؟
فایروال یک لایه دفاعی مهم است، اما همراه با احراز هویت، رمزگذاری و مانیتورینگ کامل تر می تواند امنیت را بهبود بخشد.
چه میزان پشتیبان گیری برای داده های حساس توصیه می شود؟
حداقل یکبار در هفته و در صورت امکان روزانه، با نگهداری نسخه های متعدد در مکان های مختلف.