





نکات کلیدی
- بسیاری از مرورگرهای مدرن، از جمله Chrome، به صورت پیش فرض به جای HTTP، HTTPS را ترجیح می دهند و سایت های بدون SSL را به عنوان «ناامن» علامت گذاری می کنند؛ این امر باعث می شود کاربران به صورت ناخودآگاه از این سایت ها دور شوند.
- با استفاده از فایل های تنظیماتی مانند `.htaccess`، یک ریدایرکت دائمی (301) تنظیم کنید تا کاربرانی که آدرس سایت را بدون پیشوند ` وارد می کنند، به صورت خودکار به نسخه امن منتقل شوند.
- نیاز به پروتکل امنیتی برای سایت های بدون درگاه پرداخت: بله، گوگل تمام سایت های بدون استثنا را در صورت نداشتن این پروتکل ناامن نشان می دهد.
مقدمه
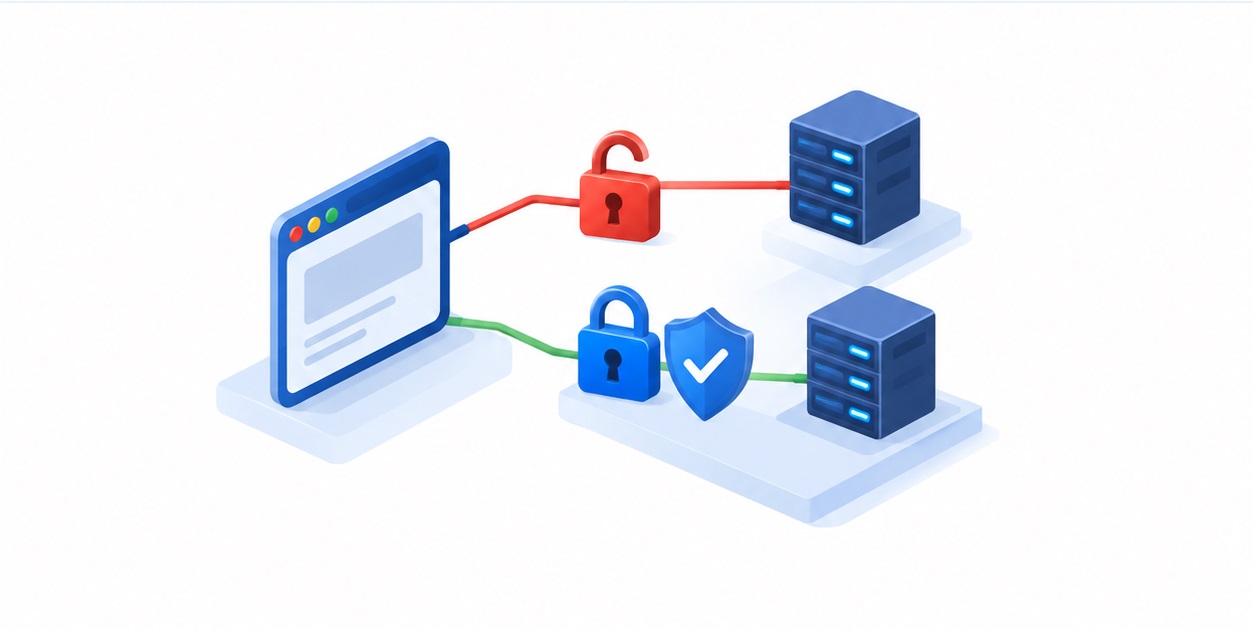
در زمان ورود به وبسایتهای قدیمی که از پروتکل HTTP استفاده میکنند، مرورگر Chrome در نوار آدرس علامت «Not Secure» را نمایش میدهد. این هشدار، نه تنها بهعنوان یک پیام ساده درک میشود، بلکه نمایانگر یک تشخیص امنیتی پیشرفته است که به کاربران هشدار میدهد دادههایشان در مسیر انتقال ممکن است در معرض خطر قرار گیرند.
جدول مقایسه: وبسایتهای با SSL و بدون SSL
| معیار | سایت با SSL | سایت بدون SSL |
|---|---|---|
| اعتماد کاربر | بالا | پایین |
| امنیت داده | رمزنگاری TLS/SSL | متن ساده |
| رتبهبندی در گوگل | بهبود | کاهش |
| سرعت بارگذاری | معمولاً ثابت | ممکن است سریعتر |
| تطابق با استانداردهای جدید | مطابقت | ناسازگاری |
بررسی معیارها
اعتماد کاربر
کاربران در حال حاضر بهعنوان یک شاخص اولیه برای انتخاب سایت، بر روی وجود قفل سبز در نوار آدرس تکیه میکنند. این علامت نشاندهندهی اعتماد و اعتمادپذیری است که برای تجارت الکترونیک حیاتی میباشد.
امنیت داده
- SSL/TLS: رمزنگاری تمام اطلاعات بین مرورگر و سرور.
- HTTP: انتقال داده در قالب متن ساده، قابل شنود و تغییر.
رتبهبندی در گوگل
گوگل با گسترش تجارت الکترونیک و اهمیت امنیت در وب، الگوریتمهای خود را طوری تنظیم کرده است که سایتهای امنتر رتبه بالاتری دریافت کنند. عدم استفاده از SSL میتواند به کاهش نمایهسازی در نتایج جستجو منجر شود.
سرعت بارگذاری
- SSL: اضافهکاری در پردازش رمزنگاری، اما بهطور معمول تأثیری بر سرعت مشاهده ندارد.
- HTTP: بدون رمزنگاری، بارگذاری اولیه سریعتر، اما در مقیاس بزرگ ممکن است مشکلاتی ایجاد کند.
تطابق با استانداردهای جدید
بسیاری از مرورگرهای مدرن، از جمله Chrome، بهصورت پیشفرض بهجای HTTP، HTTPS را ترجیح میدهند و سایتهای بدون SSL را بهعنوان «ناامن» علامتگذاری میکنند؛ این امر باعث میشود کاربران بهصورت ناخودآگاه از این سایتها دور شوند.
=====VERDICT=====
اگر هدف شما ایجاد اعتماد، بهبود سئو و حفاظت از اطلاعات کاربران است، حتماً گواهی SSL را نصب کنید. در مقابل، برای سایتهای شخصی یا آزمایشی که نیازی به انتقال داده حساس ندارند، میتوانید موقتا از HTTP استفاده کنید، اما توصیه میشود در اسرع وقت به HTTPS مهاجرت کنید تا از مزایای امنیتی و سئو بهرهمند شوید.
دادههای ناامن در شبکههای عمومی
دسترسی غیرمجاز به اطلاعات حساس
- در محیطهای رایانهای عمومی، ترافیک بدون رمزنگاری قابل شنود است.
- هکرها میتوانند نام کاربری، رمز عبور، شماره کارت بانکی و متون فرمهای وارد شده را در همان لحظه مشاهده کنند.
- ارتباط HTTP مشابه ارسال یک کارت پستال بدون پاکت است؛ پیام برای هر واسطه قابل خواندن باقی میماند.
تأثیر رمزنگاری در امنیت ارتباطات
مکانیزم تبدیل دادهها به کدهای نامفهوم
- پس از فعالسازی پروتکلهای امنیتی، دادهها با کلیدهای دیجیتالی پیچیده قبل از خروج از دستگاه رمزنگاری میشوند.
- خروجی این عملیات، رشتهای از کاراکترهای مخلوط است که در مسیر شبکه قابل تشخیص نیست.
- فقط سرور مقصد با استفاده از کلید خصوصی خود قادر به رمزگشایی و بازخوانی محتواست.
مقاومت در برابر حملات میانی
- هکرهای میانی، حتی اگر پکتهای شبکه را رهگیری کنند، فقط کدهای بیمعنی را در دسترس خواهند داشت.
- شکستن این کدها با بهترین سختافزارهای موجود، سالها زمان لازم دارد.
“رمزنگاری نقطه به نقطه، کلید طلایی برای حفاظت از اطلاعات در فضای ابری است.”
مقایسهٔ پروتکلهای HTTP و HTTPS
| ویژگی | HTTP | HTTPS |
|---|---|---|
| رمزنگاری | بدون | فعال |
| قابلیت شنود | بالا | پایین |
| کارایی | ساده | پیچیده |
| امنیت اطلاعات | کم | بالا |
نقطه عطف امنیت وب؛ گوگل از چه زمانی سایت های بدون پروتکل امن را جریمه کرد؟
در سال 2014 گوگل اعلام کرد که استفاده از اتصال رمزنگاریشده (HTTPS) بهعنوان سیگنال مثبت در الگوریتم رتبهبندی جستجو محسوب میشود. این اقدام بهعنوان تشویقی برای وبسایتهای بزرگ جهت بهروزرسانی زیرساختهای امنیتیشان تلقی شد. اما سرعت پذیرش این تغییر برای گوگل ناکافی بود؛ مدیران بسیاری معتقد بودند که بدون وجود درگاه پرداخت نیازی به رمزنگاری ندارند. در نتیجه، گوگل در جولای 2018 به همراه انتشار نسخه 68 مرورگر Chrome، استراتژی خود را از تشویق به تنبیه تغییر داد. از آن زمان، هر وبسایتی که هنوز بر روی HTTP فعالیت میکند، بهصورت صریح برچسب Not Secure در نوار آدرس نشان داده میشود؛ این تصمیم پیام واضحی داشت: امنیت کاربران اینترنت غیرقابل مذاکره است. مرورگرهای دیگر مانند فایرفاکس، سافاری و اج نیز به این کمپین پیوستند و نمایش خطای ناامن بودن سایت بهعنوان استانداردی در مرورگرهای مدرن تبدیل شد. این فشار همهجانبه باعث شد تا معماری اینترنت بهطور کلی تغییر کند و رمزنگاری دادهها به پیشفرض طراحی وب تبدیل شود.
| معیار | وضعیت قبل از جولای 2018 | وضعیت بعد از جولای 2018 |
|---|---|---|
| روش گوگل | تشویق با سیگنال مثبت | تنبیه با برچسب Not Secure |
| تأثیر بر SEO | افزایش رتبه برای HTTPS | کاهش رتبه برای HTTP |
| واکنش مرورگرها | عدم نمایش هشدار | نمایش صریح Not Secure |
| تأثیر بر کاربران | اعتماد کمتر به سایتهای HTTP | هشدار فوری و کاهش اعتماد |
تبعات نمایش پیام Not Secure در مرورگر Chrome چه خواهد بود؟
- کاهش اعتماد کاربران: نمایش برچسب Not Secure باعث میشود بازدیدکننده در مورد امنیت دادههایش شک کند و احتمال ترک سایت افزایش یابد.
- کاهش رتبهبندی در گوگل: گوگل بهعنوان سیگنال منفی، سایتهای HTTP را در نتایج جستجو بهدنبال قرار میدهد.
- کاهش نرخ تبدیل: برای سایتهایی که نیاز به جمعآوری اطلاعات حساس دارند، عدم وجود HTTPS میتواند مانع تبدیل بازدیدکننده به مشتری شود.
- مخاطره قانونی: در حوزههای مالی و خدماتی، عدم استفاده از HTTPS ممکن است با مقررات حفاظت از دادهها مغایرت داشته باشد.
- مشکلات فنی: مرورگرهای جدید ممکن است بهصورت خودکار مسیریابی به HTTPS را تغییر دهند یا درخواستهای HTTP را بلاک کنند.
- تأثیر بر توسعهدهندگان: نیاز به نصب گواهینامه، تغییر در پیکربندی سرور و بهروزرسانی کدهای سمت کلاینت.
«اگر وبسایت شما هنوز بر روی HTTP فعالیت میکند، در آینده نزدیک ممکن است کاربران آن را بهعنوان سایت ناامن شناسایی کنند و این میتواند بهطور قابل توجهی بهتازگی و اعتبار آن آسیب برساند.»
با توجه به این تبعات، سازمانها و مدیران وبسایتهای کوچک تا بزرگ باید روند مهاجرت به HTTPS را در اسرع وقت پیاده کنند تا از خطرات امنیتی، کاهش رتبهبندی و کاهش اعتماد کاربران جلوگیری کنند.
تأثیر هشدار ناامن بر کسبوکار
- کاهش اعتماد کاربران
وقتی مرورگر کروم هشداری مبنی بر عدم ایمن بودن سایت نمایش میدهد، کاربران فوراً درک میکنند که سایت به اصول اولیه حریم خصوصی نمیپردازد. این امر تصویر ذهنی آنان را نسبت به برند بهطور قابل توجهی خراب میکند.
- افزایش نرخ خروج (بِرِش)
هشدار امنیتی مشابه یک تابلو بزرگ در ورودی فروشگاه عمل میکند؛ اکثر بازدیدکنندگان حتی قبل از دیدن محتوای سایت، بر روی دکمه برگشت کلیک میکنند. نتیجهاش یک نرخ پرش بالا است که برای موتورهای جستجو علامت منفی محسوب میشود.
- کاهش نرخ تبدیل فروش
در سایتهای فروشگاهی یا هر سایتی که فرمهای ثبتنام داشته باشد، کاربران از وارد کردن اطلاعات حساس (شامل کارت بانکی) در محیطی که بهصورت واضح ناامن به نظر میرسد، خودداری میکنند. این امر باعث رها شدن سبدهای خرید و کاهش درآمد میشود.
- آسیب به برند و اعتبار
نمایش مداوم پیام ناامنی باعث ایجاد تصویر ناپایداری در ذهن مخاطب میشود؛ او ممکن است بر این باور باشد که کسبوکار توانایی مدیریت بستر دیجیتال را ندارد، که در نهایت جایگاه برند را در بازار رقابتی کاهش میدهد.
آیا نبود SSL بر سئو تأثیر دارد؟
بله، تأثیر آن بهطور مستقیم و غیرمستقیمی حضور دارد. گوگل از سال ۲۰۱۴ بهطور صریح الگوریتمهای ارتباط امن را عامل مثبت رتبهبندی معرفی کرده است؛ بنابراین سایتهایی که دادههای خود را رمزنگاری میکنند، در مقایسه با همتایان ناامن، جایگاه بالاتری مییابند. از سوی دیگر، وقتی کاربران در نتایج جستجو با پیغام “Not Secure” روبهرو میشوند، سریعاً سایت را ترک میکنند و به صفحه نتایج بازمیگردند. این رفتار به گوگل میآموزد که تجربه کاربری سایت رضایتبخش نیست، و در نتیجه رتبه سایت در کلمات کلیدی مختلف کاهش مییابد.
چرا SSL کافی نیست و امنیت سرور اهمیت دارد؟
فعالسازی پروتکل HTTPS فقط مسیر انتقال دادهها بین مرورگر و سرور را رمزنگاری میکند. پس از رسیدن اطلاعات به سرور، برای پردازش باید رمزگشایی شود. اگر سرور دارای تنظیمات امنیتی ضعیف باشد، هکرها میتوانند مستقیماً به فایلها، دیتابیسها و دادههای حساس دسترسی پیدا کنند؛ در این حالت، رمزنگاری مسیر انتقال بیفایده میماند. برای اطمینان از حفاظت کامل، لازم است:
- فایروالهای مناسب نصب و پیکربندی شوند
- پچهای سیستمعامل بهصورت منظم اعمال شوند
- منابع بهطور کامل ایزوله شوند
- ترافیک ورودی ۲۴ ساعته مانیتور شود
استقرار سایت بر روی سرور مجازی امن، امکان پیکربندی دقیق سیاستهای امنیتی را بدون وابستگی به خطرات مشترک در هاستهای اشتراکی فراهم میکند.
سایتهایی که نیاز به سرور اختصاصی امن دارند
- فروشگاههای آنلاین با حجم بالای تراکنشهای مالی
- پلتفرمهای خدماتی که اطلاعات حساس مشتری را ذخیره میکنند
- وبسایتهای خبری یا رسانهای با ترافیک بالا که نیاز به محافظت از محتوا دارند
- هر پروژهای که حاوی پایگاههای داده بزرگ یا فایلهای مهم است
- سازمانهای دولتی یا شرکتی که باید استانداردهای امنیتی بالاتری را رعایت کنند
| معیار | میزبانی مشترک | سرور اختصاصی |
|---|---|---|
| امنیت | دادهها در سرور مشترک با سایر مشتریان | دسترسی فیزیکی محدود به یک سازمان |
| عملکرد | منابع به اشتراک گذاشته میشود | منابع کاملاً اختصاصی |
| هزینه | پایینتر | بالاتر |
| مقیاسپذیری | محدود | قابل تنظیم بر اساس نیاز |
| کنترل | محدود | کامل بر روی سختافزار و نرمافزار |
امنیت
- سرور اختصاصی امکان پیادهسازی الگوریتمهای تشخیص نفوذ پیچیده را بدون تداخل فراهم میکند.
- دادههای حساس مانند تراکنشهای مالی و سوابق پزشکی در محیطی ایمن و جداگانه نگهداری میشوند.
عملکرد
- منابع اختصاصی (پردازنده، حافظه، دیسک) باعث کاهش تأخیر و افزایش سرعت پاسخ به درخواستها میشود.
- عدم اشتراکگذاری منابع با سایر میزبانان موجب بهبود راندمان سیستم میگردد.
هزینه
- هزینههای مشترک کمتر است اما به دلیل محدودیت در منابع، ممکن است برای کسبوکارهای بزرگ ناکافی باشد.
- سرور اختصاصی هزینه بالاتری دارد، اما با توجه به نیازهای امنیتی و عملکردی، هزینهبرتر محسوب میشود.
مقیاسپذیری
- در میزبانی مشترک، مقیاسپذیری محدود به امکانات سرویسدهنده است.
- سرور اختصاصی امکان تغییر سختافزار و افزایش منابع بر اساس رشد کسبوکار را فراهم میآورد.
کنترل
- در محیط مشترک، دسترسی به تنظیمات سطح پایین محدود است.
- سرور اختصاصی کنترل کامل بر روی سختافزار، نرمافزار و سیاستهای امنیتی را به سازمان میدهد.
رفع خطای Not Secure
- گواهی SSL/TLS معتبر از یک مرکز صدور گواهی معتبر تهیه کنید.
- گواهی و کلید خصوصی را بر روی سرور نصب کنید؛ معمولاً فایلها شامل گواهی اصلی و کلید خصوصی میشوند.
- تنظیمات مربوط به HTTPS را در فایل پیکربندی وبسرور اعمال کنید.
- مسیرهای DNS را برای استفاده از HTTPS بهروزرسانی کنید.
- مرورگرها را بهروز نگه دارید تا گواهیهای جدید را شناسایی کنند.
نصب گواهینامه
- گواهینامه SSL/TLS را در تنظیمات وبسرور قرار دهید تا سرور بتواند در فرآیند handshake امن با مرورگرها ارتباط برقرار کند.
- پس از بارگذاری فایلها، مطمئن شوید که مسیرهای مربوط به گواهینامه و کلید خصوصی در فایل پیکربندی به درستی اشاره شده باشند.
فعالسازی HTTPS
- پس از نصب گواهینامه، سایت شما در دو آدرس (http و https) قابل دسترسی خواهد بود؛ این وضعیت میتواند منجر به تکرار محتوا در نتایج سئو شود.
- برای جلوگیری از این مشکل، تمام درخواستهای ورودی را به صورت اجباری به نسخه https هدایت کنید.
ریدایرکت 301
- با استفاده از فایلهای تنظیماتی مانند `.htaccess`، یک ریدایرکت دائمی (301) تنظیم کنید تا کاربرانی که آدرس سایت را بدون پیشوند ` وارد میکنند، به صورت خودکار به نسخه امن منتقل شوند.
- این ریدایرکت نه تنها تجربه کاربری را بهبود میبخشد، بلکه اعتبار لینکهای قدیمی را نیز حفظ میکند.
رفع Mixed Content
- یکی از مشکلات رایج هنگام فعالسازی HTTPS، بارگذاری منابع (تصاویر، CSS، JS) با آدرسهای قدیمی ` است.
- مرورگرهای مدرن، مانند کروم، در مواجهه با چنین تناقضی، هشدارهای امنیتی نمایش میدهند که میتواند اعتماد کاربران را کاهش دهد.
- برای رفع این مشکل، تمام لینکهای داخلی سایت را در پایگاه داده بررسی و به نسخه امن ` بروزرسانی کنید.
| مرحله | اقدام | توضیح |
|---|---|---|
| گواهینامه | قرار دادن در تنظیمات | سرور handshake امن را انجام میدهد |
| فعالسازی | هدایت اجباری به https | جلوگیری از تکرار محتوا و بهبود سئو |
| ریدایرکت | 301 دائمی | انتقال کاربران بدون ` به نسخه امن |
| mixed content | بروزرسانی لینکها | حذف هشدارهای امنیتی و اعتماد کاربران |
ثبت سایت در Google Search Console
- ابتدا یک پروپرتی جدید برای دامنه امن خود ایجاد کنید یا پروپرتی موجود را به نسخه HTTPS بروزرسانی کنید.
- پس از افزودن آدرس جدید، Google شروع به خزیدن و فهرستسازی صفحات با آدرس تازه میکند.
تفاوت گواهینامههای SSL رایگان و تجاری
- گواهینامههای رایگان معمولاً از نوع اعتبارسنجی دامنه (DV) هستند؛ بررسی مالکیت دامنه به صورت خودکار در چند ثانیه انجام میشود.
- گواهینامههای تجاری در سطوح اعتبارسنجی سازمانی (OV) و گسترده (EV) قرار میگیرند؛ نیاز به مدارک ثبت شرکت، تأیید هویت قانونی و بررسیهای دستی دارند که زمانبر است.
- در گواهینامههای گسترده، نام رسمی شرکت در نماد قفل مرورگر نمایش داده میشود که اعتماد مشتریان سازمانی را بالا میبرد.
- گواهینامههای تجاری معمولاً گارانتی مالی برای خسارتهای احتمالی و پشتیبانی فنی مستقیم ارائه میدهند؛ این امکانات در نسخههای رایگان موجود نیستند.
جدول مقایسه انواع گواهینامه امنیتی
| نوع گواهینامه | سطح اعتبارسنجی | سرعت صدور | گارانتی مالی | مناسب برای |
|---|---|---|---|---|
| اعتبارسنجی دامنه (DV) | بررسی مالکیت دامنه | چند دقیقه | بدون یا کم | وبلاگها، سایتهای نوپا و شرکتهای کوچک |
| اعتبارسنجی سازمان (OV) | بررسی هویت حقوقی و مدارک | چند روز | متوسط | سازمانها، شرکتهای متوسط و فروشگاههای آنلاین |
| اعتبارسنجی گسترده (EV) | بازرسی کامل حقوقی و فیزیکی | یک تا دو هفته | بالا | بانکها، مؤسسات مالی و فروشگاههای بزرگ |
آیا همه وبسایتها به SSL نیاز دارند؟
• برای اکثر وبسایتها، بهویژه آنهایی که اطلاعات شخصی یا تراکنشهای مالی را پردازش میکنند، استفاده از SSL الزامی است. • حتی سایتهای کوچک و بلاگهای شخصی میتوانند با گواهینامه DV رایگان امنیت پایهای را فراهم کنند. • در نهایت، انتخاب نوع گواهینامه بستگی به سطح اعتماد مورد نیاز مشتریان و حجم تراکنشهای سایت دارد.
امنیت وب و حفاظت از دادهها
در دنیای وب مدرن، امنیت یک فرآیند چندلایه است که شامل حفاظت از دادهها در مسیر انتقال و همچنین سلامت دادههای سایت میشود. نماد قفل مرورگر تنها نشاندهنده امنیت در مسیر انتقال است و به تنهایی نمیتواند ضامن سلامت دادههای شما باشد. برای ایجاد یک پناهگاه دیجیتال امن برای کسب و کار خود و کاربران، باید تمام لایههای امنیتی را در نظر گرفت.
- رمزنگاری اطلاعات
- زیرساختهای ایزوله
- وب سرورهای بهینه شده
- سیستمهای مانیتورینگ
- کانفیگهای دقیق فایروال
با ترکیب هوشمندانه این لایهها، میتوان یک محیط امن برای کاربران و کسب و کار ایجاد کرد.
سوالات متداول در مورد امنیت وب
- آسیبپذیری و هشدار عدم امنیت: این هشدار نشان میدهد که وبسایت مورد نظر اطلاعات را به صورت متن ساده و بدون رمزنگاری منتقل میکند، در نتیجه افراد واسط در شبکه میتوانند دادههای تبادل شده را شنود یا سرقت کنند.
- تفاوت گواهی رایگان و پولی: از نظر مکانیزم و قدرت رمزنگاری، هیچ تفاوتی بین گواهی رایگان و پولی وجود ندارد. تفاوت اصلی در میزان گارانتی مالی، پشتیبانی فنی و نوع اعتبارسنجی هویت سازمان است.
- ارور ناامن بودن پس از فعالسازی گواهی: این مشکل معمولا به دلیل وجود محتوای ترکیبی رخ میدهد، یعنی با وجود امن بودن آدرس اصلی، برخی از تصاویر، اسکریپتها یا استایلهای داخل صفحه هنوز با آدرسهای قدیمی بارگذاری میشوند.
- ریدایرکت دائمی و رتبه سئوی سایت: ریدایرکت ۳۰۱ اصولی، تمام اعتبار و ارزش سئویی آدرسهای قدیمی را به آدرس جدید منتقل میکند و پس از مدتی گوگل نسخه امن را جایگزین خواهد کرد.
- مدت زمان اعتبار گواهیهای رایگان: گواهیهای رایگان معمولا اعتبار ۹۰ روزه دارند و باید به صورت خودکار یا دستی توسط سرور تمدید شوند.
- نیاز به آی پی اختصاصی: خیر، با استفاده از قابلیتهای مدرن وب سرورها، امکان راهاندازی و نصب گواهیهای متعدد روی یک آی پی مشترک نیز به راحتی فراهم شده است.
- نیاز به پروتکل امنیتی برای سایتهای بدون درگاه پرداخت: بله، گوگل تمام سایتهای بدون استثنا را در صورت نداشتن این پروتکل ناامن نشان میدهد.
- تفاوت گواهیهای دامنهای و سازمانی: در گواهی دامنهای فقط مالکیت آدرس سایت بررسی میشود، اما در نسخههای سازمانی و گسترده، مدارک ثبتی و هویت حقوقی شرکت نیز به صورت دستی مورد تایید قرار میگیرد.
- برطرف کردن خطای محتوای ترکیبی: باید تمامی لینکهای داخلی موجود در دیتابیس سایت، از جمله آدرس تصاویر و اسکریپتها، بررسی شده و پیشوند آنها از نسخه ناامن به نسخه امن تغییر پیدا کند.
- تأثیر نصب پروتکل امنیتی بر سرعت بارگذاری سایت: در ساختارهای مدرن، حتی با فعالسازی پروتکلهای جدیدتر شبکه روی بستر امن، سرعت ارتباط میان مرورگر و سرور در مقایسه با گذشته به شدت افزایش مییابد.
