





نکات کلیدی
- ۳از طریق ارتقای سرور به کنترلر دامنه، گزینه «افزودن جنگل جدید» را انتخاب و نام دامنه داخلی را وارد کنید.
- ۷کلاینت ها را به دامنه اضافه کنید و سیاست های گروهی پایه را اعمال و آزمایش کنید.
- نام دامنه داخلی، پایه همه نام های بعدی است: نام کنترلر، نام کامل کاربران و مسیرهای دسترسی.
شبکه دامین · راهنمای اجرایی
شبکه دامین: راهاندازی گامبهگام کنترلر دامنه و مدیریت متمرکز
از نصب نقش Active Directory تا افزودن کلاینتها، سیاستهای گروهی و پشتیبانگیری؛ مسیری که یک شبکه کاری را به شبکه سازمانی تبدیل میکند.
جان کلام
- دامین یعنی یک پایگاه هویت مرکزی که ورود کاربران و دسترسیها را از یک نقطه مدیریت میکند.
- بدون DNS سالم و ساعت همگام، دامین حتی نصب هم نمیشود.
- نام دامنه داخلی را کوتاه، ثابت و غیرقابل تغییر انتخاب کنید؛ تغییر آن پروژهای سنگین است.
- هر کنترلر دامنه باید پشتیبان سیستمی و پشتیبان وضعیت (System State) داشته باشد.
شبکه دامین دقیقاً چه کاری برای سازمان انجام میدهد؟
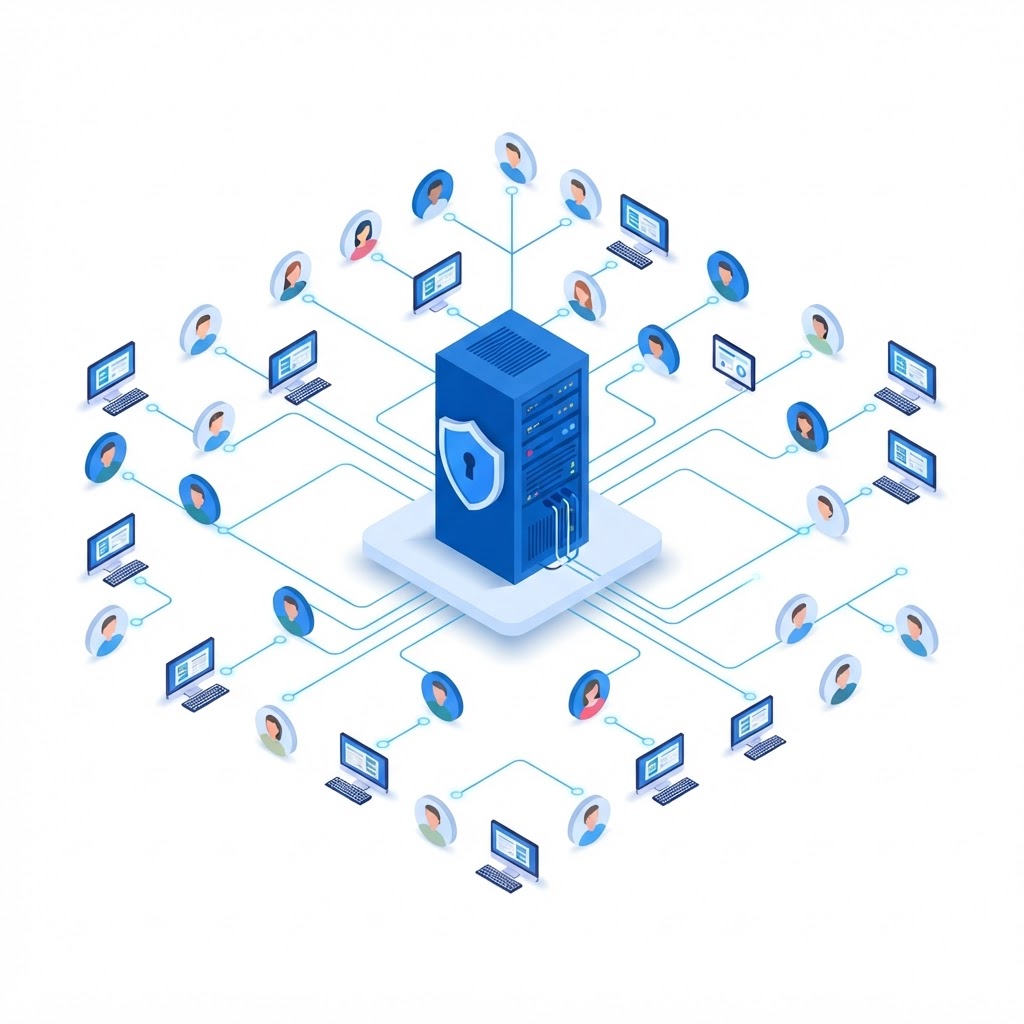
در شبکه دامین، هویت کاربران در یک پایگاه داده مرکزی نگهداری میشود و همه رایانهها برای ورود، تأییدیه را از همان مرکز میگیرند. نتیجه این است که یک کاربر با یک نام کاربری روی هر دستگاه مجاز وارد میشود، رمزها از یکجا بازنشانی میشوند و دسترسی به فایلها بر اساس نقش افراد تعیین میگردد.
این ساختار بر پایه سرویس Active Directory Domain Services اجرا میشود و سه ستون دارد: سرویس دامنه برای نگهداری اشیاء (کاربر، رایانه، گروه)، سرویس DNS برای پیدا کردن کنترلر دامنه، و سیاستهای گروهی برای اعمال تنظیمات بهصورت خودکار روی همه دستگاهها.
نکتهای که در پروژهها زیاد دیده میشود: سازمانی که دامین راه میاندازد اما ساختار سازمانی (OU) را بیدقت میچیند، بعد از یک سال با انبوهی از سیاستهای متناقض روبهرو میشود. طراحی ساختار، پیش از نصب انجام میشود.
دامین در برابر Workgroup: کدام را انتخاب کنیم؟
| معیار | شبکه Workgroup | شبکه دامین |
|---|---|---|
| مدیریت کاربران | روی هر دستگاه جداگانه | متمرکز و یکپارچه |
| ورود کاربر | حساب محلی هر سیستم | یک حساب برای همه سیستمها |
| اعمال سیاست | دستی و زمانبر | خودکار با Group Policy |
| مناسب برای | دفاتر ۲ تا ۵ نفره | سازمانهای ۱۰ نفر به بالا |
| هزینه راهاندازی | تقریباً صفر | لایسنس سرور و نیروی متخصص |
پیشنیازهای فنی پیش از شروع
- ویندوز سرور ۲۰۱۹ یا جدیدتر با لایسنس معتبر (نسخههای Essentials برای سازمانهای کوچک مناسبترند).
- آدرس IP ثابت برای سرور و دروازهای که به اینترنت وصل میشود.
- نام دامنه داخلی منحصربهفرد؛ بهتر است از پسوند داخلی استفاده شود نه دامنه اصلی سایت.
- دسترسی مدیریتی به تجهیزات شبکه و ترجیحاً یک VLAN اختصاصی برای سرورها.
- همگامسازی ساعت سرور و کلاینتها؛ اختلاف زمانی بیش از پنج دقیقه، احراز هویت Kerberos را میشکند.
- برنامه پشتیبانگیری مشخص، پیش از هر تغییر بزرگ.
راهاندازی در هفت گام
طراحی نام دامنه و ساختار OU
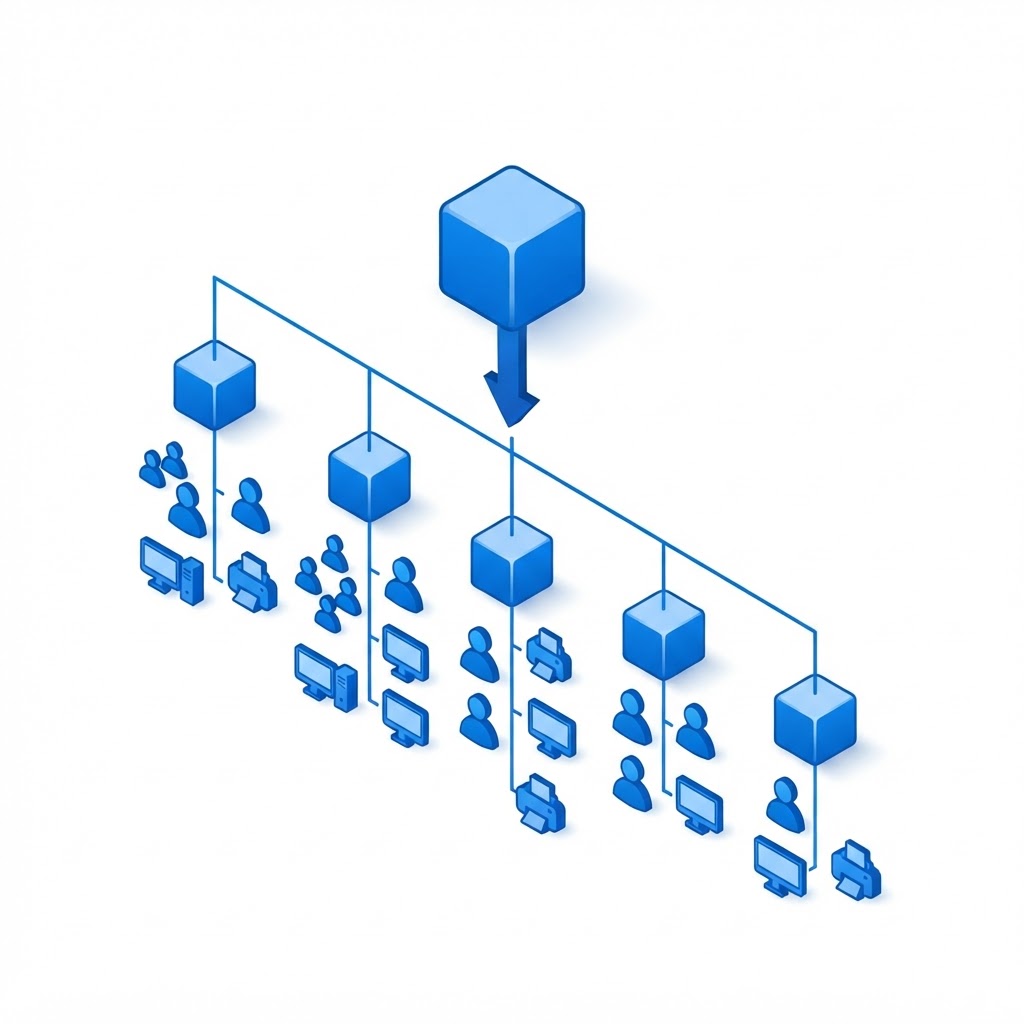
نام دامنه داخلی، پایه همه نامهای بعدی است: نام کنترلر، نام کامل کاربران و مسیرهای دسترسی. کوتاه بودن آن، کار روزمره را سادهتر میکند؛ مثلاً نامی مانند corp.local برای سازمانی با نام تجاری مشخص، انتخاب متعارفی است. از انتخاب نامی که بعداً به دامنه عمومی سایت گره بخورد خودداری کنید تا مهاجرت به سرویسهای ابری دردسر نشود.
- واحد سازمانی برای هر بخش (مالی، فنی، فروش) تا سیاستها هدفمند اعمال شوند.
- واحد جداگانه برای سرورها و برای تجهیزات شبکه.
- واحد مخصوص کاربران مهمان با سیاستهای سختگیرانهتر.
- گروههای امنیتی بر اساس نقش، نه بر اساس نام افراد؛ افراد تغییر میکنند، نقشها کمتر.
- قاعده نامگذاری ثابت برای رایانهها؛ مثلاً پیشوند بخش به همراه شماره اموال.
سه ستون عملیاتی: DNS، DHCP و Group Policy
DNS
کنترلر دامنه بدون DNS سالم، هیچ کلاینتی را نمیتواند احراز هویت کند. رکوردهای سرویس باید در ناحیه دامنه وجود داشته باشند و کلاینتها فقط باید DNS دامنه را دریافت کنند؛ ترکیب DNS عمومی و داخلی روی کلاینت، شایعترین علت خطای «دامنه پیدا نشد»
است.
DHCP
توزیع خودکار آدرس، خطای انسانی را کم میکند. محدوده آدرس را خارج از بازه سرورها و تجهیزات ثابت تعریف کنید و برای چاپگرها و دوربینها رزرو آدرس بگذارید تا تنظیماتشان پایدار بماند.
Group Policy
با سیاستهای گروهی میتوان رمز عبور، نگهداشتن صفحه قفل، نگاشت درایو مشترک، محدودیت نصب نرمافزار و دهها تنظیم دیگر را یکبار تعریف و روی همه اعمال کرد. تغییر سیاستها را همیشه روی یک واحد آزمایشی امتحان کنید.
گروههای کاربری و سیاستهای امنیتی پایه
- گروه «مدیران دامنه» را حداقلی نگه دارید و برای کارهای روزمره از حساب جداگانه استفاده کنید.
- سیاست رمز را واقعگرایانه تعریف کنید؛ طول بیشتر از پیچیدگی اجباری مؤثرتر است.
- قفل حساب پس از چند تلاش ناموفق را فعال کنید.
- دسترسی به فایلهای حساس را از طریق گروهها بدهید، نه تکتک کاربران.
- برای دستگاههای عمومی، پروفایل اجباری یا محدودیت اجرای برنامه تعریف کنید.
خطاهای رایج و راهحل سریع
| نشانه | علت محتمل | راهحل |
|---|---|---|
| کلاینت به دامنه نمیپیوندد | DNS اشتباه روی کلاینت | DNS را به آدرس کنترلر دامنه تغییر دهید |
| ورود با خطای اعتماد زمانی | اختلاف ساعت سرور و کلاینت | همگامسازی زمان با NTP را فعال کنید |
| کاربر قدیمی دسترسی دارد | عضویت گروه حذف نشده | گروههای کاربر را بازبینی و اصلاح کنید |
| سیاست اعمال نمیشود | عدم اجرای gpupdate یا OU اشتباه | بررسی لینک سیاست و اجرای اجباری بهروزرسانی |
| دامنه پس از ریاستارت بالا نمیآید | سرویس DNS از کار افتاده | بررسی سرویسها و لاگ رویداد سرور |
دامین چه چیزی به سازمان اضافه میکند؟
ورود یکپارچهیک حساب برای همه دستگاههای مجاز
مدیریت متمرکزتغییر تنظیمات صدها دستگاه با یک سیاست
امنیت قابل کنترلدسترسی نقشمحور و قابل حسابرسی
اشتراک منابعدرایوها و پرینترها با مجوز دقیق
پشتیبانگیری منظمسیاست واحد برای دادههای سازمانی
توسعه آسانافزودن کاربر یا شعبه با کمترین تغییر
پشتیبانگیری و نگهداری دامنه
- پشتیبان وضعیت سیستم (System State) بهصورت زمانبندیشده و جدا از دادههای کاربران.
- دستکم یک کنترلر دامنه دوم برای سازمانهای متوسط و بزرگ.
- مستندسازی ساختار OU، گروهها و سیاستها در یک فایل قابل بهروزرسانی.
- بازبینی دورهای حسابهای غیرفعال و دستگاههای ثبتشده.
- آزمایش دورهای بازیابی در محیط جدا از شبکه عملیاتی.
دامین سنتی یا دایرکتوری ابری؟
برای سازمانهایی که بخشی از سرویسها را به فضای ابری منتقل کردهاند، ترکیب دامنه داخلی با سرویس دایرکتوری ابری گزینه متعارفی است: هویت کاربران در ابر نگهداری میشود و دستگاههای داخلی همچنان از امکانات دامنه استفاده میکنند. انتخاب نهایی به تعداد کاربران، نیاز به سیاستهای محلی و سطح مهارت تیم فناوری بستگی دارد.
سوالات متداول
شبکهای که در آن هویت کاربران و رایانهها در یک پایگاه داده مرکزی ثبت است و ورود به همه دستگاهها از همان مرکز تأیید میشود.
در عمل از حدود ده کاربر به بالا، صرفهجویی زمان مدیریت و امنیت بیشتر از هزینه لایسنس و راهاندازی میشود.
بله؛ راهکارهای متنباز مانند Samba در محیط لینوکس نقش دامنه را ایفا میکنند، اما انتخاب آن به مهارت تیم و سازگاری نرمافزارها بستگی دارد.
DNS سالم و ساعت همگام؛ بدون این دو، نصب هم کامل نمیشود و مشکلات ورود تکرار میشوند.
بله، به شرط آنکه کلاینت بیسیم به همان شبکه و DNS دامنه دسترسی داشته باشد و جداسازی مهمان روی آن اعمال نشود.
خیر؛ فرایندی حساس و زمانبر است. نام را از ابتدا کوتاه و پایدار انتخاب کنید.
برای سازمانهای متوسط و بزرگ بله؛ با قطعی یک سرور، ورود کاربران و دسترسی به منابع مختل میشود.
رمزها، نگاشت درایو، محدودیت نصب نرمافزار، تنظیمات امنیتی و صدها مورد دیگر را بهصورت خودکار روی دستگاهها اعمال میکند.
راهاندازی دامنه را به تیم فنی بسپارید
طراحی ساختار OU، نصب کنترلر دامنه و انتقال بدون اختلال کاربران توسط تدوین شبکه انجام میشود.
✓ مزایا
- ورود یکپارچه کاربران با یک حساب | اعمال خودکار سیاستهای امنیتی روی همه دستگاهها | مدیریت متمرکز دسترسی به فایل و پرینتر
✕ معایب
- هزینه لایسنس و نیاز به نیروی متخصص | وابستگی عملیات به سلامت DNS و کنترلر دامنه | پیچیدگی بازیابی در صورت خرابی سرور
